Loading…
Código aberto · Apache-2.0 · agnóstica quanto ao modelo
Saiba o que seu agente de IA fez — e impeça as ações arriscadas antes que aconteçam.
Não dizemos o que aconteceu. Mostramos o que as evidências provam.
Cada ação que passa pela Noa recebe um recibo assinado e com evidência de adulteração — prova que você mesmo verifica, offline, sem precisar de conta Noa. Instale o proxy MCP ou o núcleo do SDK a partir do npm hoje; pausar ações arriscadas para sua autorização já está disponível no proxy MCP. Agnóstica quanto ao modelo — funciona hoje com qualquer host MCP ou aplicação Node.
seguro → liberação automática arriscado → sua aprovação proibido → bloqueado
recibo emitido · ação do agente selada
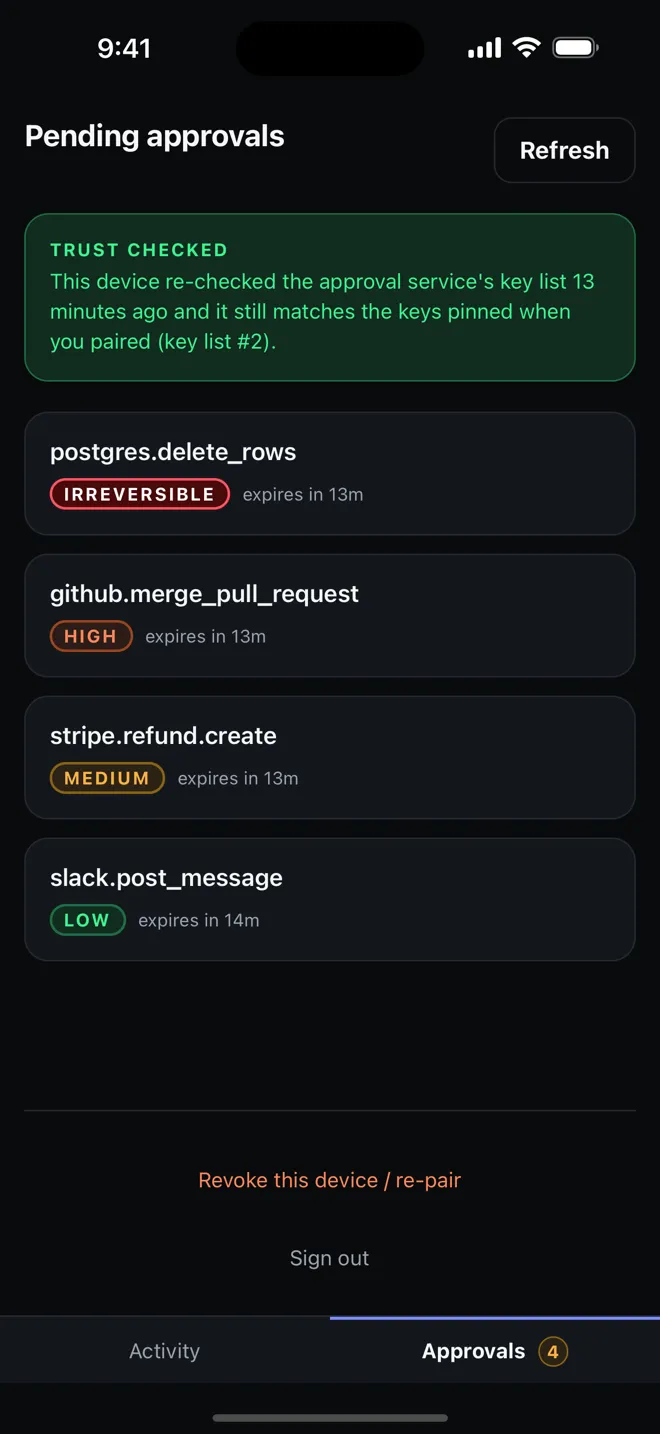
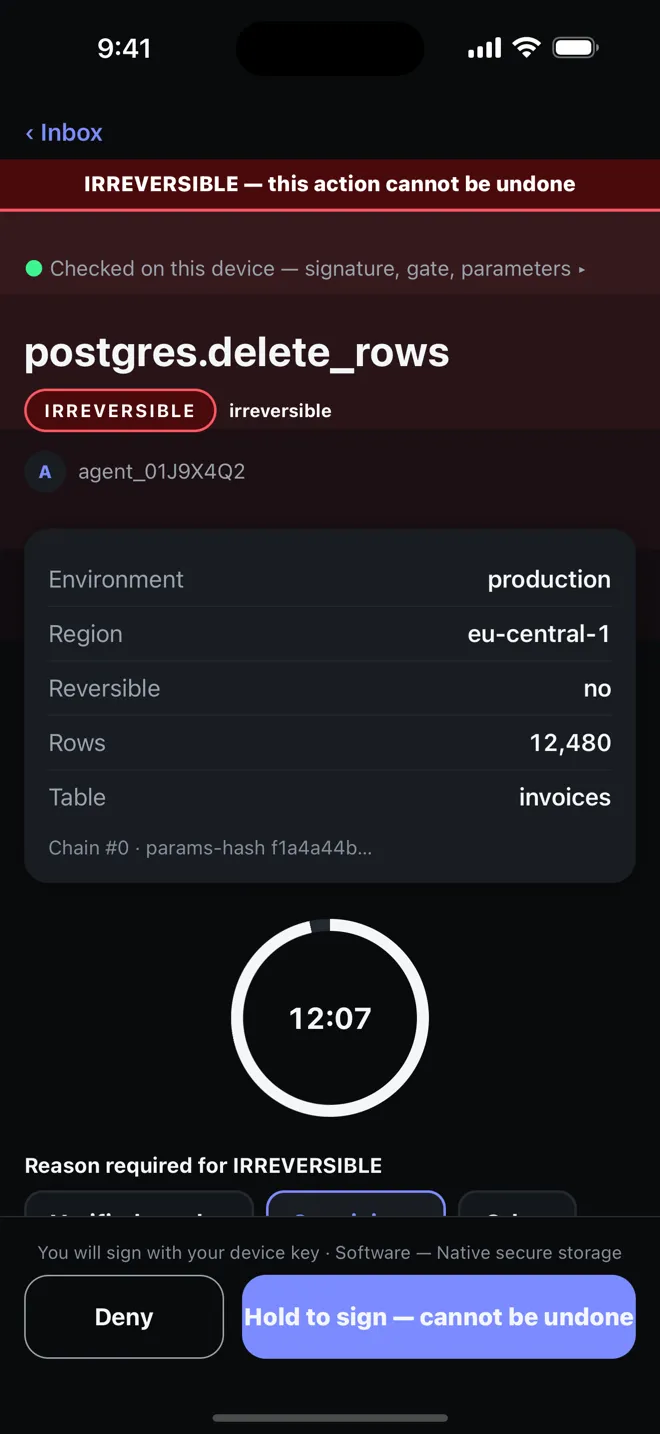
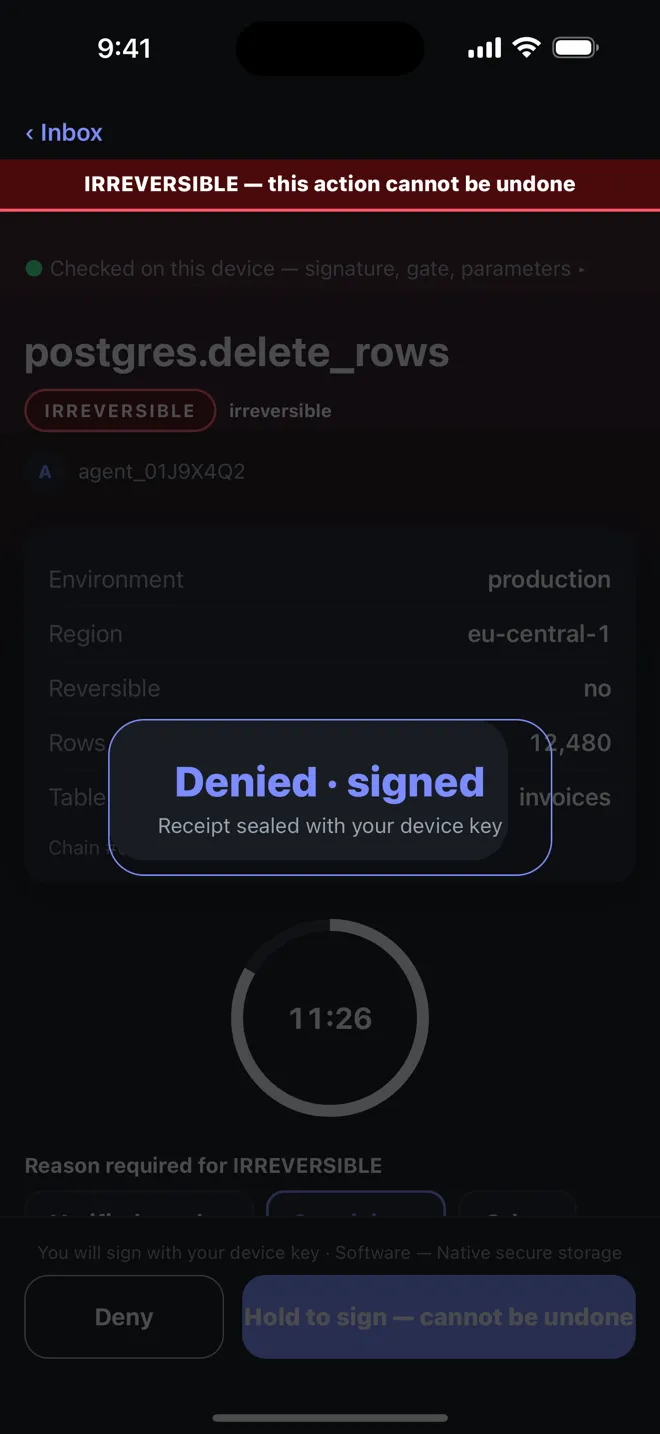
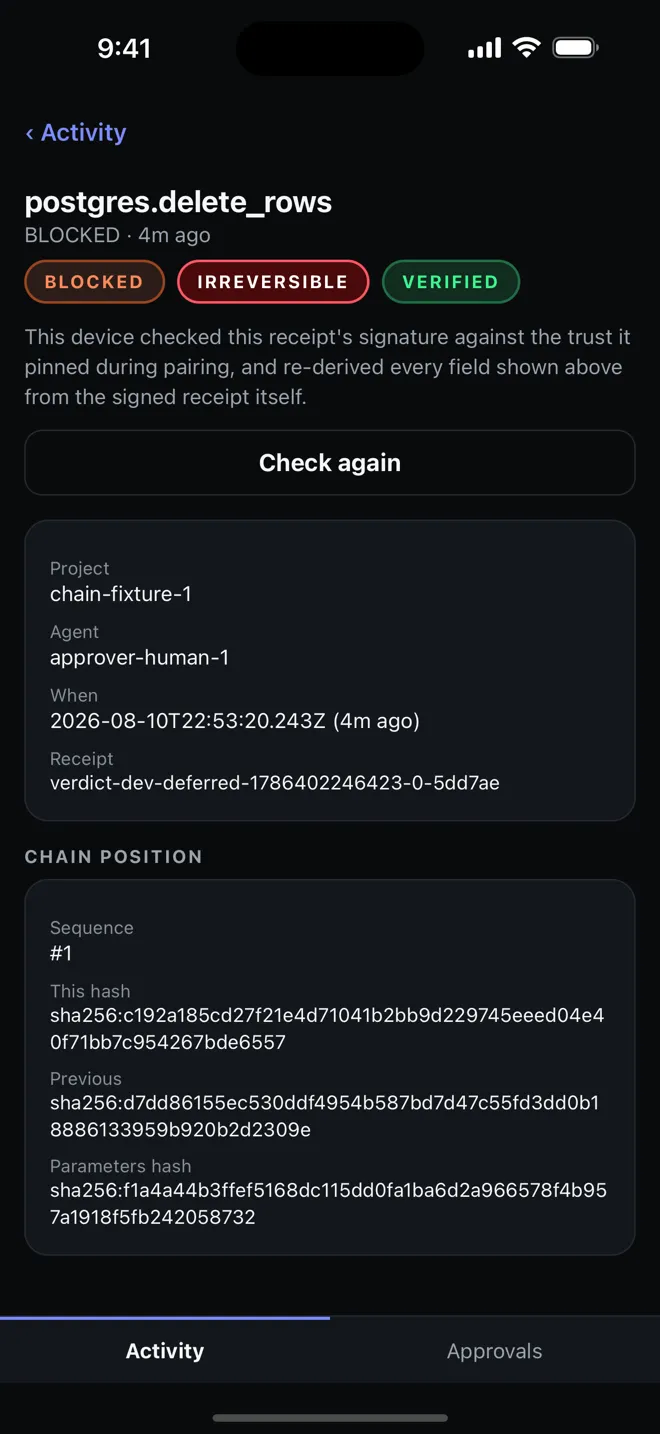
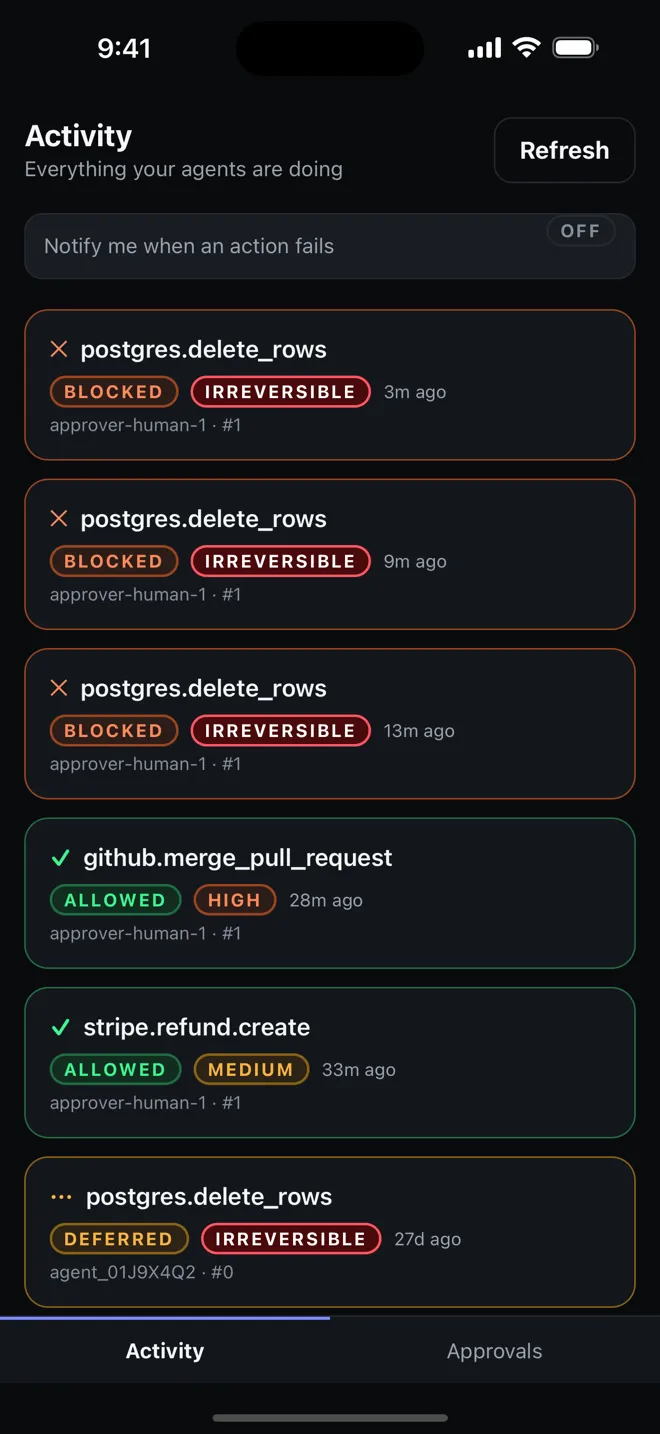
O momento de aprovação que a Noa viabiliza — já disponível hoje no proxy MCP. O aplicativo de celular de um toque está em análise na App Store.
Enviado à App Store e ao Google Play em 2026-08-11 — aguardando revisão das lojas
Em palavras simples
Os assistentes de IA que você já usa estão começando a fazer coisas, não apenas responder.
A Noa é o freio de segurança que impede sua IA de enviar dinheiro por engano, apagar os arquivos errados ou fazer algo importante sem uma verificação.
Pense nela como a segunda aprovação antes de uma grande transferência bancária — mas para agentes de IA.
A versão resumida
Quatro perguntas, quatro respostas diretas.
O que é?
Uma camada de segurança entre seu assistente de IA e o mundo real. Antes que ele faça algo que realmente importa, a Noa verifica primeiro.
Como funciona?
Ações seguras simplesmente passam. As arriscadas pausam para sua aprovação. As proibidas são bloqueadas. Cada ação que passa pela Noa deixa um recibo com evidência de adulteração que você mesmo pode verificar.
Por que você precisa disso?
A IA comete erros, e os assistentes de IA estão começando a fazer coisas reais — pagar, enviar e-mails, apagar, alterar sistemas em produção. Depois que uma ação errada é executada, não tem volta. A Noa a impede antes que seja executada.
O que você ganha
A confiança para finalmente deixar a IA fazer trabalho de verdade. Um recibo verificável e com evidência de adulteração para cada ação. Você decide o que precisa da sua autorização. Funciona hoje com seus agentes — proxy MCP ou núcleo do SDK para Node. Código aberto — leia e verifique tudo.
O problema
Os agentes de IA estão começando a fazer coisas — pagar, reembolsar, enviar e-mails, apagar, implantar. E a IA comete erros.
Depois que uma ação errada é executada, não tem volta. É por isso que as equipes mantêm os agentes apenas como leitura — com medo demais de lhes dar poder de verdade.
Depois do fato
Os logs contam o que aconteceu.
Quando chega ao log, o pagamento já foi enviado e as linhas já foram apagadas. Um retrovisor não impede a batida.
Antes de executar
A Noa decide o que deve acontecer — antes de executar.
A ação arriscada aguarda uma verificação ou uma aprovação. A alucinação nunca chega à etapa irreversível.
Como funciona
Três passos, da intenção do agente a um recibo que você pode verificar.
- 01
O agente propõe uma ação
Seu agente chama uma ferramenta — reembolsar um pagamento, enviar um e-mail, remover uma tabela. Uma vez integrada, a Noa intercepta a requisição antes que ela seja executada.
agent → propose( payment.refund ) - 02
A Noa a controla
Ações seguras são liberadas automaticamente em menos de um milissegundo. As arriscadas exigem aprovação humana. As proibidas são bloqueadas de imediato — pela política que você escreveu.
liberar segurasaprovar arriscadasbloquear proibidas - 03
Um recibo com evidência de adulteração é emitido
Cada veredito é selado em um recibo encadeado por hash — quem, o quê, qual regra, o que aconteceu. Para ações reversíveis, uma integração pode anexar um caminho de rollback verificado — e a Noa emite um recibo desse rollback quando ele acontece.
receipt rcpt_… · hash sha256:… · prevHash ↩
Cada recibo se liga ao anterior. Edite qualquer recibo passado e a cadeia se quebra no hash seguinte.
A demonstração
Um agente alucinando tenta reembolsar US$ 1.000.000.
A Noa não apenas bloqueia — para uma chamada arriscada, ela pode pausar para sua autorização, depois executar e selar um recibo. Envolva uma ferramenta com o núcleo do SDK, já disponível no npm hoje; a pausa para aprovação abaixo já está disponível hoje no mcp-proxy 0.3.2.
agent.tsdisponível no npm
Envolva qualquer ferramenta com o preCheck do noa-mcp-adapter-core — agnóstico quanto ao modelo — e a Noa controla cada chamada: libera as seguras, bloqueia as proibidas, antes de executar. A etapa de pausa para aprovação na linha do tempo à direita já está disponível hoje no mcp-proxy 0.3.2.
O núcleo do SDK (noa-mcp-adapter-core) e o proxy MCP (noa-mcp-proxy) já estão disponíveis no npm hoje — a pausa para aprovação na linha do tempo já está disponível hoje no mcp-proxy 0.3.2. Verifique um recibo você mesmo, disponível hoje: npx noa-receipt verify (à direita).
noa · disponível agora
aprovado + executado + com recibo
noa · ação proibida
bloqueado — nunca executou
verifique você mesmo
$ npx noa-receipt verify receipt.json --keyring keys.json
✓ com evidência de adulteração · cadeia íntegra · 3/3 recibos válidos
Inspecione também o artefato de pacote publicado: npm pack noa-receipt@0.8.0 → node dist/src/cli.js verify …
Offline. Sem conta Noa. O verificador recalcula cada hash e confere cada prevHash link — se alguém editou um recibo passado, a verificação falha exatamente naquela sequência.
Ou verifique uma cadeia agora mesmo, no seu navegadorPor que código aberto
Uma camada de confiança em que você precisa confiar cegamente não é uma camada de confiança.
As regras de política e o formato de recibo da Noa — o órgão de governança/recibo — são de código aberto (Apache-2.0). Você lê as regras. Você verifica os recibos. Offline. Nenhuma conta Noa necessária.
$npx noa-receipt verify receipt.json --keyring keys.json→ ✓ com evidência de adulteração
O nome
Por que Copenhague?
Copenhague é como chamamos uma única regra, e a regra é uma restrição: um verificador nunca afirma o que aconteceu. Ele afirma o que as evidências fornecidas sustentam — e registra o que não afirma. Aquilo por que o código não se responsabiliza fica escrito, em vez de ficar por sua conta supor.
Dá para ver a regra funcionando. Verifique uma cadeia de recibos sem um chaveiro de chaves e a resposta não é uma aprovação: o status volta como UNVERIFIED, e o resultado nomeia o que ficou sem checagem — as assinaturas nunca foram autenticadas e, sem um checkpoint, não há como detectar offline que os recibos mais recentes foram apagados. Uma aprovação precisa ser conquistada; as lacunas são impressas de qualquer forma.
$npx noa-receipt verify receipts.json→ UNVERIFIED · assinaturas não autenticadas (sem chaveiro)
O nome remete à interpretação de Copenhague na física e à frase que a acompanha: a de que a física não trata do que a natureza é, mas do que podemos dizer sobre a natureza. Essa frase é atribuída a Niels Bohr, por meio de Aage Petersen, 1963 — ela não aparece nos escritos do próprio Bohr, e dizemos isso em vez de assiná-la com o nome dele. Uma disciplina que consiste em afirmar apenas o que se pode sustentar tem de começar pelas próprias fontes.
Para os céticos
Sobrecarga
Uma verificação de política no caminho seguro é uma comparação em memória, sem ida e volta pela rede. As ações que o gate permite automaticamente passam direto; só pausam as que a sua política, ou uma regra de duas pessoas, retém para aprovação.
Modo de falha
Falha em modo seguro por padrão (configurável). Se a Noa não consegue decidir, a ação arriscada aguarda — ela não escapa.
O que os recibos armazenam
Parâmetros brutos nunca são armazenados em um recibo — apenas seus hashes — e quem aprova aparece como um id opaco, não como um nome. Nada de dados brutos, informações de clientes ou segredos.
FAQ
Respostas diretas, inclusive as incômodas.
Isso depende da sua política, não da Noa. Uma verificação de política no caminho seguro é uma comparação em memória sem ida e volta pela rede, então a verificação em si não atrasa uma ação que o gate permite automaticamente. As chamadas que aguardam são as retidas para aprovação — as que a sua política marca como arriscadas, mais as que as suas regras de duas pessoas exigem. O console hospedado faz mais em torno dessa verificação (ele lê a sua organização, a sua política e as suas regras), então não é uma promessa sobre a latência de ponta a ponta; é uma afirmação sobre o que a verificação do caminho seguro faz e não faz.
Para desenvolvedores
Quatro formas de entrar. Escolha a que combina com sua stack.
O CLI de verificação, o proxy MCP e o núcleo do SDK para controle de ferramentas estão todos disponíveis no npm hoje. A aprovação humana no fluxo em tempo de execução — pausar uma ação arriscada para sua autorização — já está disponível hoje no npm (mcp-proxy 0.3.2 --approval-rules).
Proxy MCPzero código · disponível no npm
Coloque o proxy na frente de qualquer host MCP — toda chamada de ferramenta é governada hoje: libera as seguras, bloqueia as proibidas, sem reescritas.
$ npx noa-mcp-proxy -- node your-server.mjs
→ every tools/call gated: ALLOW → forwarded + receipted
DENY → blocked + receiptedpreCheckSession()uma chamada de função · disponível no npm
Controle uma única chamada de ferramenta no CrewAI, LangChain ou no seu próprio executor — uma chamada de função, qualquer framework.
$ npm install noa-mcp-adapter-core
const { decision, receipt } = preCheckSession(toolCall, opts);
if (decision === 'ALLOW') await run(toolCall);
// receipt is signed + hash-chained either way
Noa Receiptespecificação aberta
Um formato JSON pequeno e encadeado por hash que armazena hashes de parâmetros, nunca valores brutos. JSON-Schema + suíte de conformidade.
{
  "spec": "noa.receipt/0.1",
  "governance": { "verdict": "EXECUTED" },
  "chain": { "seq": 42, "hash": "sha256:…" }
}
npx noa-receipt verifyverificar · disponível no npm
Recalcula cada hash, confere cada link prevHash. Offline, sem serviço.
$ npx noa-receipt verify receipts.json --keyring keys.json
→ ✓ VALID · signatures + chain intact
  (or) ✗ TAMPERED at seq=37
Dê aos seus agentes poder de verdade — com segurança.
A Noa é de código aberto e já está disponível — sem lista de espera, sem cadastro. Instale os pacotes, execute-os no seu próprio ambiente e verifique cada recibo você mesmo, offline. Um serviço de gate hospedado que rodamos para você está no roadmap.
$npm install noa-receipt
Enviado à App Store e ao Google Play em 2026-08-11 — aguardando revisão das lojas
Sem lista de espera para o núcleo de código aberto: ele pode ser usado hoje a partir do npm ou do código-fonte. O console corporativo hospedado está no ar em beta; o cadastro self-service está a caminho e o acesso hoje é liberado mediante solicitação. Um relay hospedado e um serviço de gate que rodamos para você continuam no roadmap.