Loading…
Open-source · Apache-2.0 · indipendente dal modello
Scopri cosa ha fatto il tuo agente AI — e ferma le mosse rischiose prima che accadano.
Non ti diciamo che cosa è successo. Ti mostriamo che cosa dimostrano le prove.
Ogni azione che passa attraverso Noa riceve una ricevuta firmata e a manomissione evidente — una prova che verifichi tu stesso, offline, senza bisogno di un account Noa. Installa il proxy MCP o il core SDK da npm oggi stesso; la messa in pausa delle azioni rischiose in attesa del tuo via libera è già disponibile nel proxy MCP. Indipendente dal modello — funziona già oggi con qualsiasi host MCP o applicazione Node.
sicura → auto-consentita rischiosa → tua approvazione vietata → bloccata
ricevuta emessa · azione dell'agente sigillata
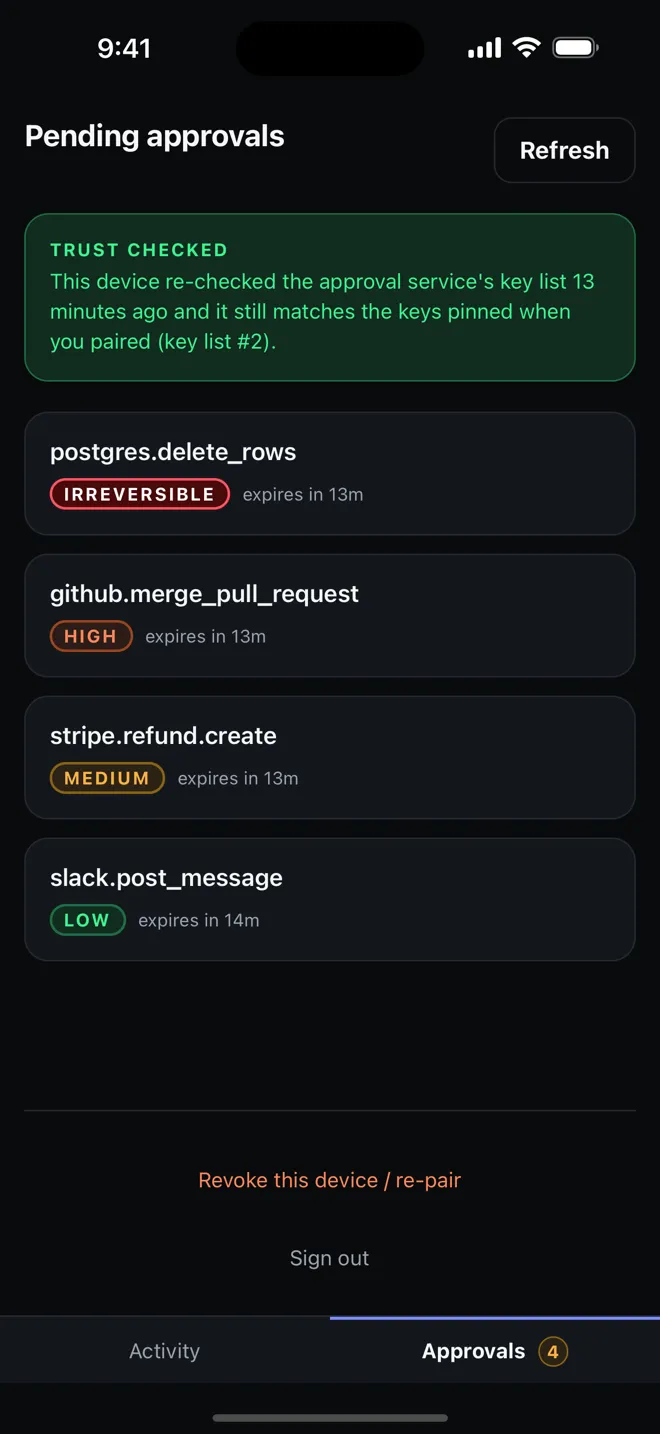
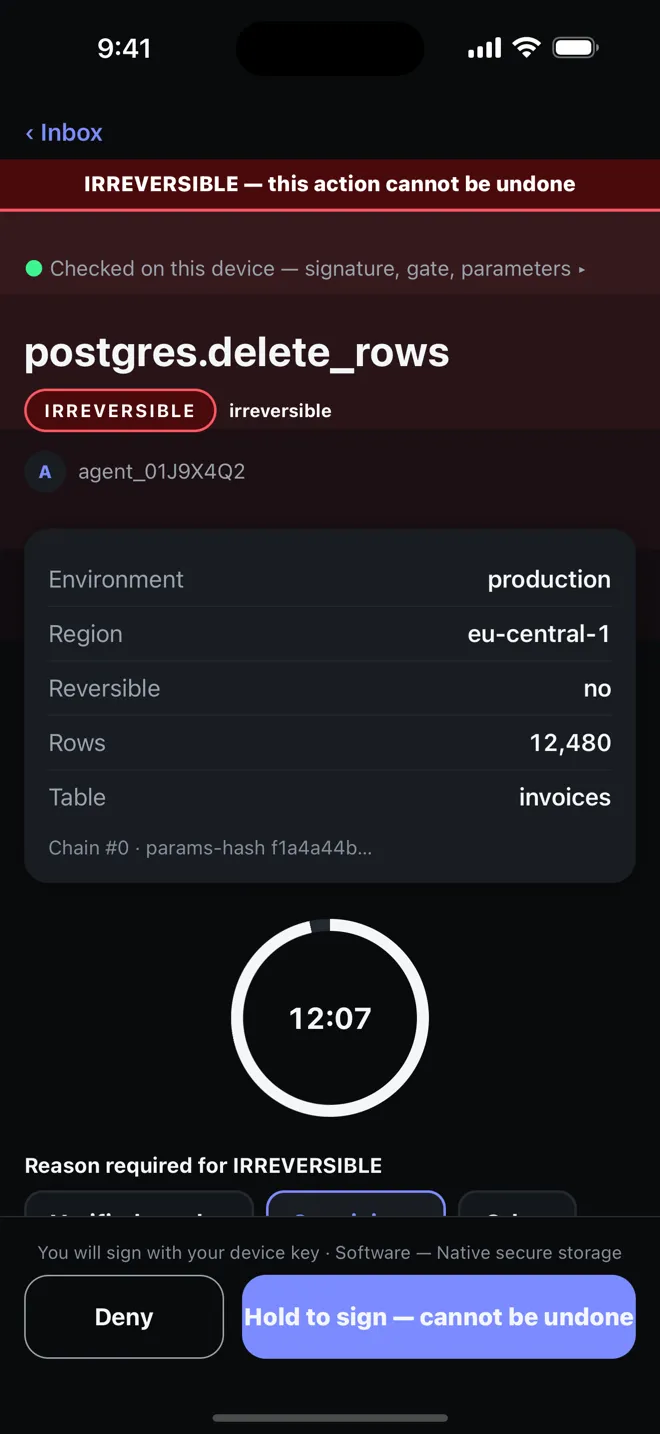
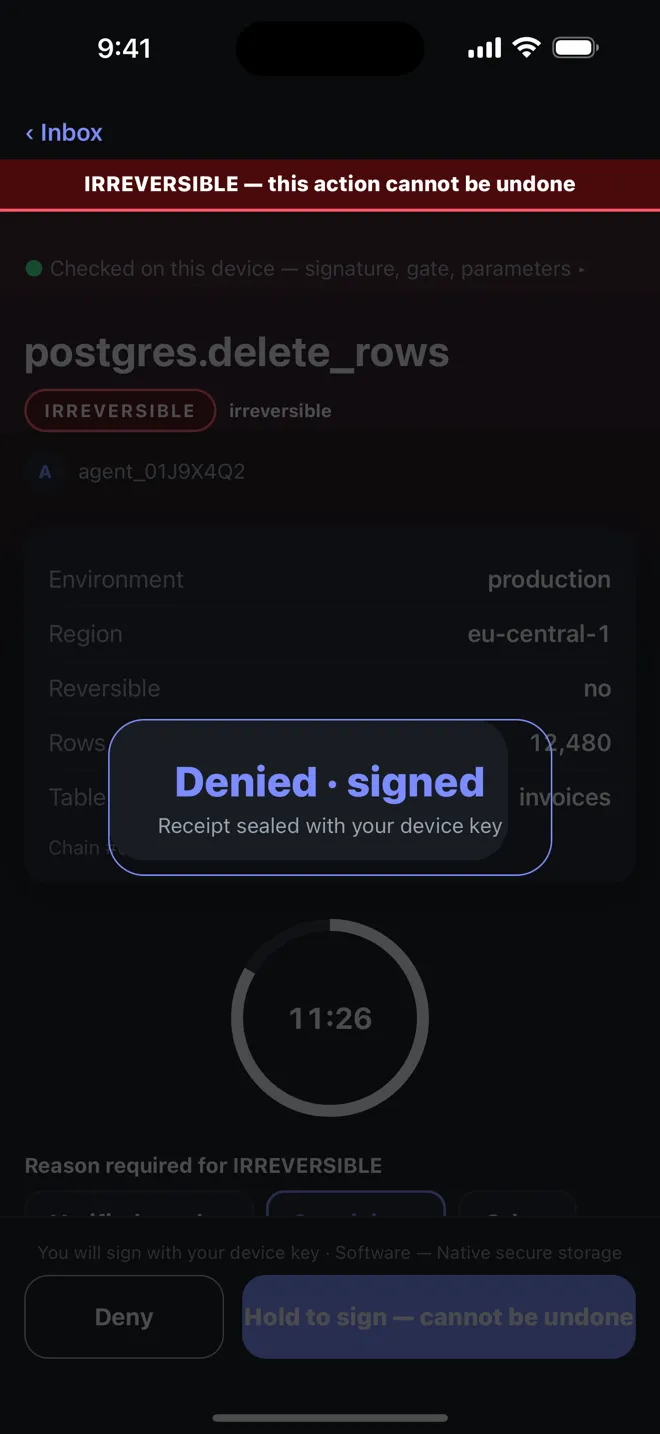
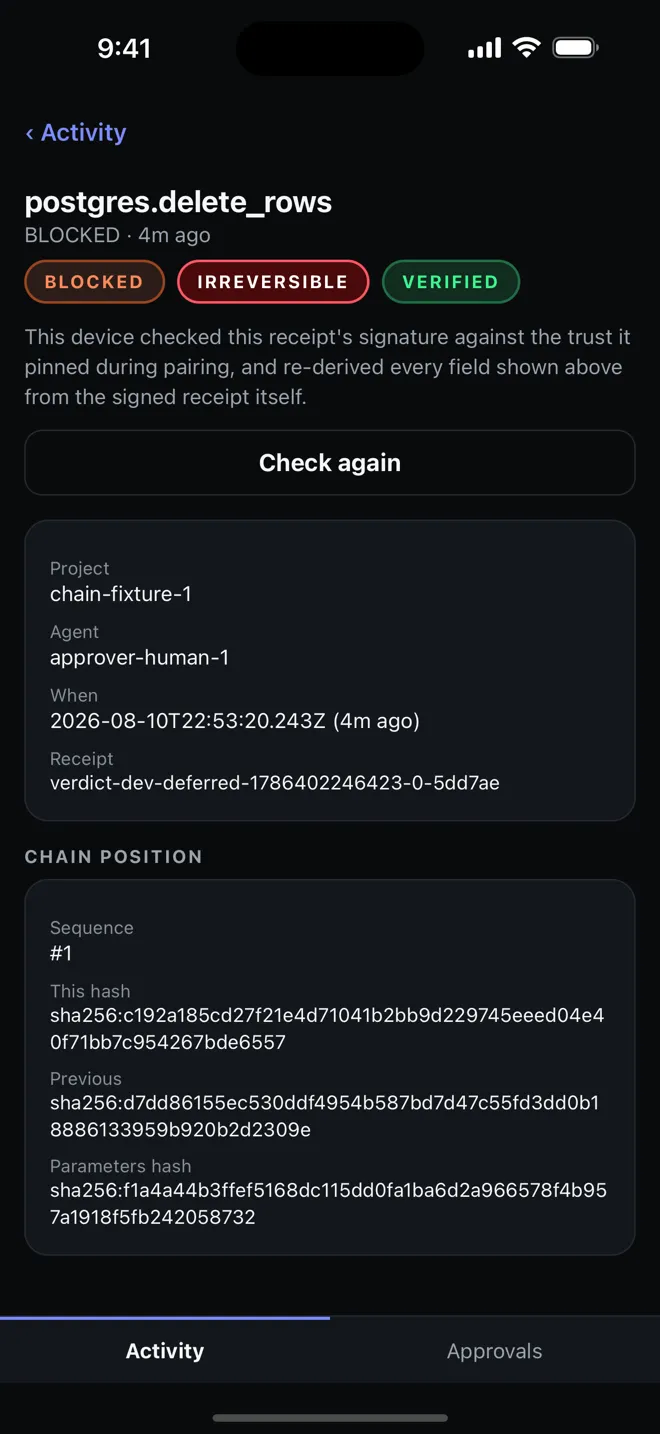
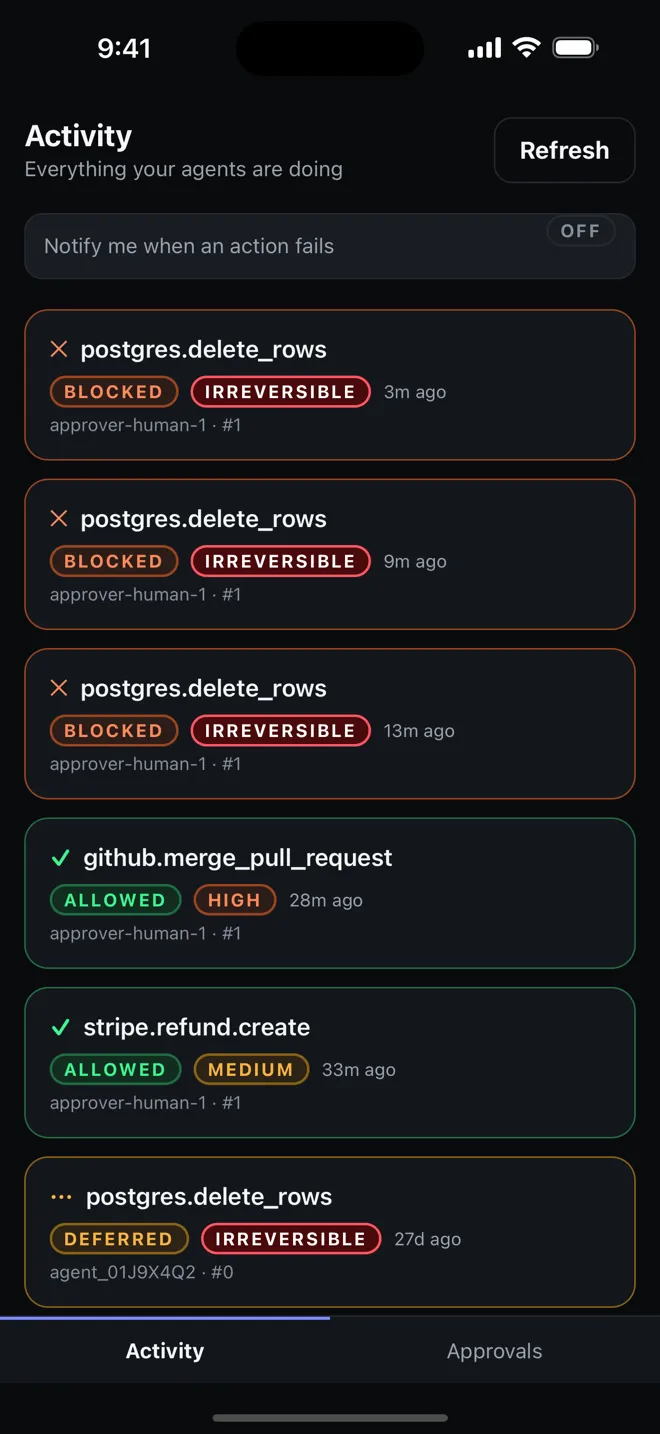
Il momento di approvazione che Noa abilita — oggi già disponibile nel proxy MCP. L'app per telefono a un tocco è in revisione sull'App Store.
Inviato all'App Store e a Google Play il 2026-08-11 — in attesa di revisione degli store
In parole semplici
Gli assistenti AI che già usi cominciano a fare cose, non solo a rispondere.
Noa è il freno di sicurezza che impedisce alla tua AI di inviare denaro per errore, cancellare i file sbagliati o compiere qualcosa di importante senza un controllo.
Pensalo come la seconda approvazione prima di un grande bonifico bancario — ma per gli agenti AI.
In breve
Quattro domande, quattro risposte semplici.
Cos'è?
Uno strato di sicurezza tra il tuo assistente AI e il mondo reale. Prima che faccia qualcosa che conta davvero, Noa lo controlla.
Come funziona?
Le azioni sicure passano e basta. Quelle rischiose si fermano in attesa della tua approvazione. Quelle vietate vengono bloccate. Ogni azione che passa attraverso Noa lascia una ricevuta a manomissione evidente che puoi verificare tu stesso.
Perché ti serve?
L'AI commette errori e gli assistenti AI cominciano a compiere azioni reali — pagare, inviare email, cancellare, modificare sistemi in produzione. Una volta che un'azione sbagliata parte, è fatta. Noa la ferma prima che parta.
Cosa ottieni
La fiducia per lasciare finalmente che l'AI svolga lavoro reale. Una ricevuta verificabile e a manomissione evidente per ogni azione. Decidi tu cosa richiede il tuo via libera. Funziona già oggi con i tuoi agenti — proxy MCP o core SDK per Node. Open-source — leggi e verifica tutto.
Il problema
Gli agenti AI cominciano a fare cose — pagare, rimborsare, inviare email, cancellare, distribuire. E l'AI commette errori.
Una volta che un'azione sbagliata parte, è fatta. Per questo i team tengono gli agenti in sola lettura — troppo timorosi di dar loro potere reale.
A cose fatte
I log ti dicono cosa è successo.
Quando finisce nel log, il pagamento è già partito e le righe sono già cancellate. Uno specchietto retrovisore non può evitare l'incidente.
Prima che parta
Noa decide cosa dovrebbe — prima che parta.
L'azione rischiosa attende un controllo o un'approvazione. L'allucinazione non raggiunge mai il passaggio irreversibile.
Come funziona
Tre passaggi, dall'intenzione dell'agente a una ricevuta che puoi verificare.
- 01
L'agente propone un'azione
Il tuo agente chiama uno strumento — rimborsare un pagamento, inviare un'email, eliminare una tabella. Una volta integrato, Noa intercetta la richiesta prima che venga eseguita.
agent → propose( payment.refund ) - 02
Noa la filtra
Le azioni sicure vengono auto-consentite in meno di un millisecondo. Quelle rischiose richiedono un'approvazione umana. Quelle vietate vengono bloccate del tutto — dalla policy che hai scritto.
auto-consenti le sicureapprova le rischioseblocca le vietate - 03
Viene emessa una ricevuta a manomissione evidente
Ogni verdetto viene sigillato in una ricevuta con catena di hash — chi, cosa, quale regola, cosa è successo. Per le azioni reversibili, un'integrazione può collegare un percorso di rollback verificato — e Noa rilascia una ricevuta del rollback quando avviene.
receipt rcpt_… · hash sha256:… · prevHash ↩
Ogni ricevuta è collegata alla precedente. Modifica una ricevuta passata e la catena si spezza all'hash successivo.
La demo
Un agente in preda a un'allucinazione prova a rimborsare 1.000.000 $.
Noa non si limita a bloccare — per una chiamata rischiosa può mettere in pausa in attesa del tuo via libera, poi eseguire e sigillare una ricevuta. Avvolgi un singolo strumento con il core SDK, già disponibile su npm oggi; la pausa di approvazione qui sotto è già disponibile oggi in mcp-proxy 0.3.2.
agent.tsdisponibile su npm
Avvolgi qualsiasi strumento con il preCheck di noa-mcp-adapter-core — indipendente dal modello — e Noa filtra ogni chiamata: auto-consente le sicure, blocca le vietate, prima che venga eseguita. Il passaggio di pausa-approvazione nella timeline a destra è già disponibile oggi in mcp-proxy 0.3.2.
Il core SDK (noa-mcp-adapter-core) e il proxy MCP (noa-mcp-proxy) sono già disponibili su npm oggi — la pausa-approvazione nella timeline è già disponibile oggi in mcp-proxy 0.3.2. Verifica una ricevuta tu stesso, già oggi: npx noa-receipt verify (a destra).
noa · disponibile ora
approvata + eseguita + con ricevuta
noa · azione vietata
bloccata — mai eseguita
verificalo tu stesso
$ npx noa-receipt verify receipt.json --keyring keys.json
✓ manomissione evidente · catena integra · 3/3 ricevute valide
Ispeziona anche l’artefatto del pacchetto pubblicato: npm pack noa-receipt@0.8.0 → node dist/src/cli.js verify …
Offline. Nessun account Noa. Il verificatore ricalcola ogni hash e controlla ogni prevHash collegamento — se qualcuno ha modificato una ricevuta passata, fallisce esattamente in quel punto della sequenza.
Oppure verifica una catena subito, nel tuo browserPerché open source
Uno strato di fiducia di cui devi fidarti ciecamente non è uno strato di fiducia.
Le regole di policy e il formato delle ricevute di Noa — l'organo governance/ricevute — sono open-source (Apache-2.0). Leggi le regole. Verifichi le ricevute. Offline. Nessun account Noa richiesto.
$npx noa-receipt verify receipt.json --keyring keys.json→ ✓ manomissione evidente
Il nome
Perché Copenaghen?
Copenaghen è il nome che diamo a una sola regola, e la regola è una restrizione: un verificatore non afferma mai che cosa è successo. Afferma che cosa sostengono le prove che gli sono state fornite — e mette a verbale ciò che non dichiara. Tutto ciò di cui il codice non risponde viene scritto, invece di essere lasciato alle tue supposizioni.
La regola la puoi vedere all'opera. Verifica una catena di ricevute senza un portachiavi e la risposta non è una promozione: lo stato torna UNVERIFIED, e il risultato nomina ciò che è rimasto non controllato — le firme non sono mai state autenticate e, senza un checkpoint, la cancellazione delle ricevute più recenti non è rilevabile offline. Un esito positivo va guadagnato; le lacune vengono stampate in ogni caso.
$npx noa-receipt verify receipts.json→ UNVERIFIED · firme non autenticate (nessun portachiavi)
Il nome richiama l'interpretazione di Copenaghen in fisica e la frase che la accompagna: che la fisica non riguarda ciò che la natura è, ma ciò che possiamo dire della natura. Quella frase è attribuita a Niels Bohr, tramite Aage Petersen, 1963 — non compare negli scritti dello stesso Bohr, e lo diciamo invece di firmarla con il suo nome. Una disciplina che consiste nell'affermare solo ciò che si può sostenere deve cominciare dalle proprie fonti.
Per gli scettici
Overhead
Un controllo di policy sul percorso sicuro è un confronto in memoria, senza round-trip di rete. Le azioni che il gate consente automaticamente passano direttamente; si fermano solo quelle che la tua policy, o una regola delle due persone, trattiene per approvazione.
Fail-mode
Fail-closed per impostazione predefinita (configurabile). Se Noa non riesce a decidere, l'azione rischiosa attende — non passa inosservata.
Cosa memorizzano le ricevute
I parametri grezzi non vengono mai memorizzati in una ricevuta — solo i loro hash — e chi approva compare come id opaco, non come nome. Nessun dato grezzo, informazione sui clienti o segreto.
FAQ
Risposte dirette, comprese quelle scomode.
Dipende dalla tua policy, non da Noa. Un controllo di policy sul percorso sicuro è un confronto in memoria senza round-trip di rete, quindi il controllo in sé non rallenta un'azione che il gate consente automaticamente. Le chiamate che attendono sono quelle trattenute per approvazione — quelle che la tua policy segna come rischiose, più quelle richieste dalle tue regole delle due persone. La console gestita fa di più attorno a quel controllo (legge la tua organizzazione, la policy e le regole), quindi non è una promessa sulla latenza end-to-end; è un'affermazione su ciò che il controllo del percorso sicuro fa e non fa.
Per gli sviluppatori
Quattro modi per iniziare. Scegli quello adatto al tuo stack.
La CLI di verifica, il proxy MCP e il core SDK per il filtraggio degli strumenti sono tutti già disponibili su npm oggi. L'approvazione umana in-the-loop a runtime — la messa in pausa di un'azione rischiosa in attesa del tuo via libera — è già disponibile oggi su npm (mcp-proxy 0.3.2 --approval-rules).
Proxy MCPzero codice · disponibile su npm
Inserisci il proxy davanti a qualsiasi host MCP — ogni chiamata a uno strumento è governata già oggi: auto-consenti le sicure, blocca le vietate, nessuna riscrittura.
$ npx noa-mcp-proxy -- node your-server.mjs
→ every tools/call gated: ALLOW → forwarded + receipted
DENY → blocked + receiptedpreCheckSession()una chiamata di funzione · disponibile su npm
Filtra una singola chiamata a uno strumento in CrewAI, LangChain o nel tuo executor — una chiamata di funzione, qualsiasi framework.
$ npm install noa-mcp-adapter-core
const { decision, receipt } = preCheckSession(toolCall, opts);
if (decision === 'ALLOW') await run(toolCall);
// receipt is signed + hash-chained either way
Noa Receiptspecifica aperta
Un formato JSON piccolo e con catena di hash che memorizza hash dei parametri, mai valori grezzi. JSON-Schema + suite di conformità.
{
  "spec": "noa.receipt/0.1",
  "governance": { "verdict": "EXECUTED" },
  "chain": { "seq": 42, "hash": "sha256:…" }
}
npx noa-receipt verifyverifica · disponibile su npm
Ricalcola ogni hash, controlla ogni collegamento prevHash. Offline, nessun servizio.
$ npx noa-receipt verify receipts.json --keyring keys.json
→ ✓ VALID · signatures + chain intact
  (or) ✗ TAMPERED at seq=37
Dai ai tuoi agenti potere reale — in sicurezza.
Noa è open-source e già disponibile — nessuna lista d'attesa, nessuna registrazione. Installa i pacchetti, eseguili nel tuo ambiente e verifica ogni ricevuta tu stesso, offline. Un servizio gate gestito che eseguiamo noi per te è nella roadmap.
$npm install noa-receipt
Inviato all'App Store e a Google Play il 2026-08-11 — in attesa di revisione degli store
Nessuna lista d'attesa per il core open-source: è utilizzabile oggi da npm o dal sorgente. La console enterprise gestita è in produzione in beta; la registrazione self-service è in arrivo e oggi l'accesso viene concesso su richiesta. Un relay gestito e un servizio gate che eseguiamo noi per te restano nella roadmap.