Loading…
Código abierto · Apache-2.0 · independiente del modelo
Descubre qué hizo tu agente de IA — y detén las jugadas arriesgadas antes de que ocurran.
No te decimos qué pasó; te mostramos qué demuestran las pruebas.
Cada acción que pasa por Noa recibe un recibo firmado y con detección de manipulaciones — una prueba que verificas tú mismo, sin conexión, sin necesidad de una cuenta Noa. Instala el proxy MCP o el núcleo del SDK desde npm hoy mismo; pausar las acciones arriesgadas para tu visto bueno ya está disponible en el proxy MCP. Independiente del modelo — funciona hoy con cualquier host MCP o aplicación Node.
seguro → permitir automáticamente arriesgado → tu aprobación prohibido → bloqueado
recibo emitido · acción del agente sellada
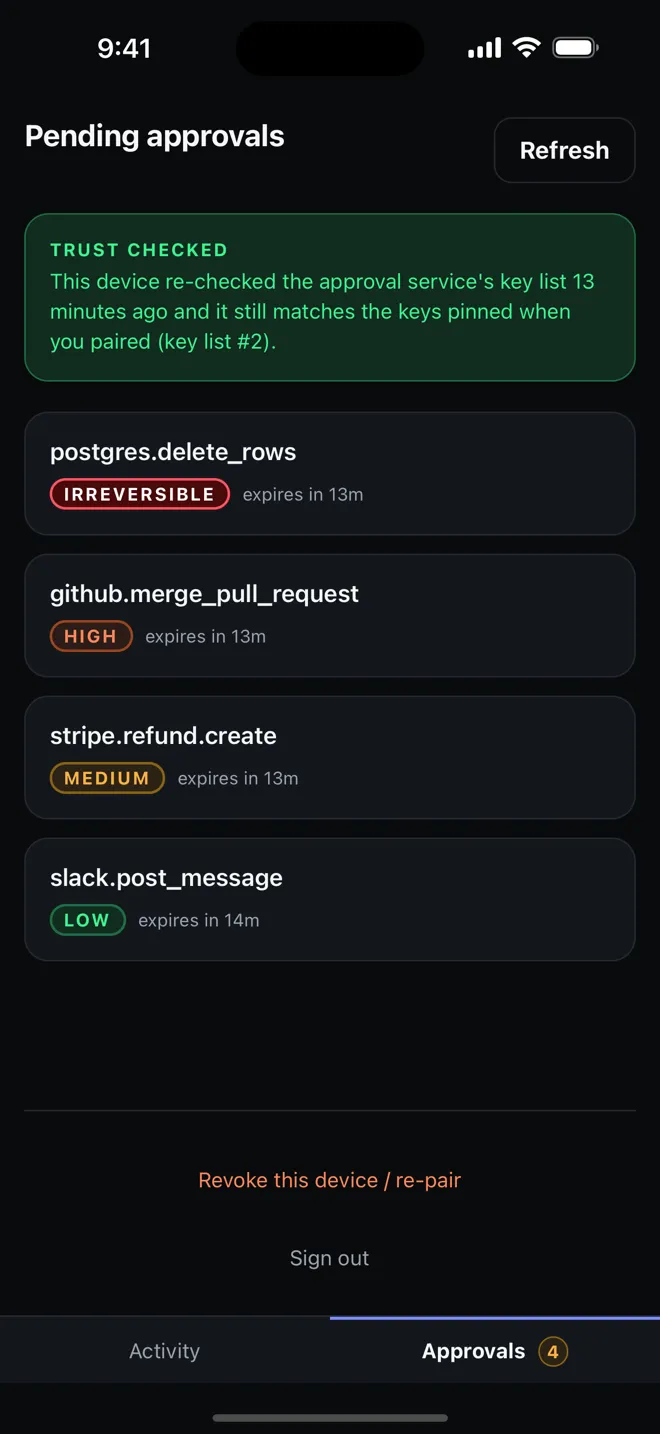
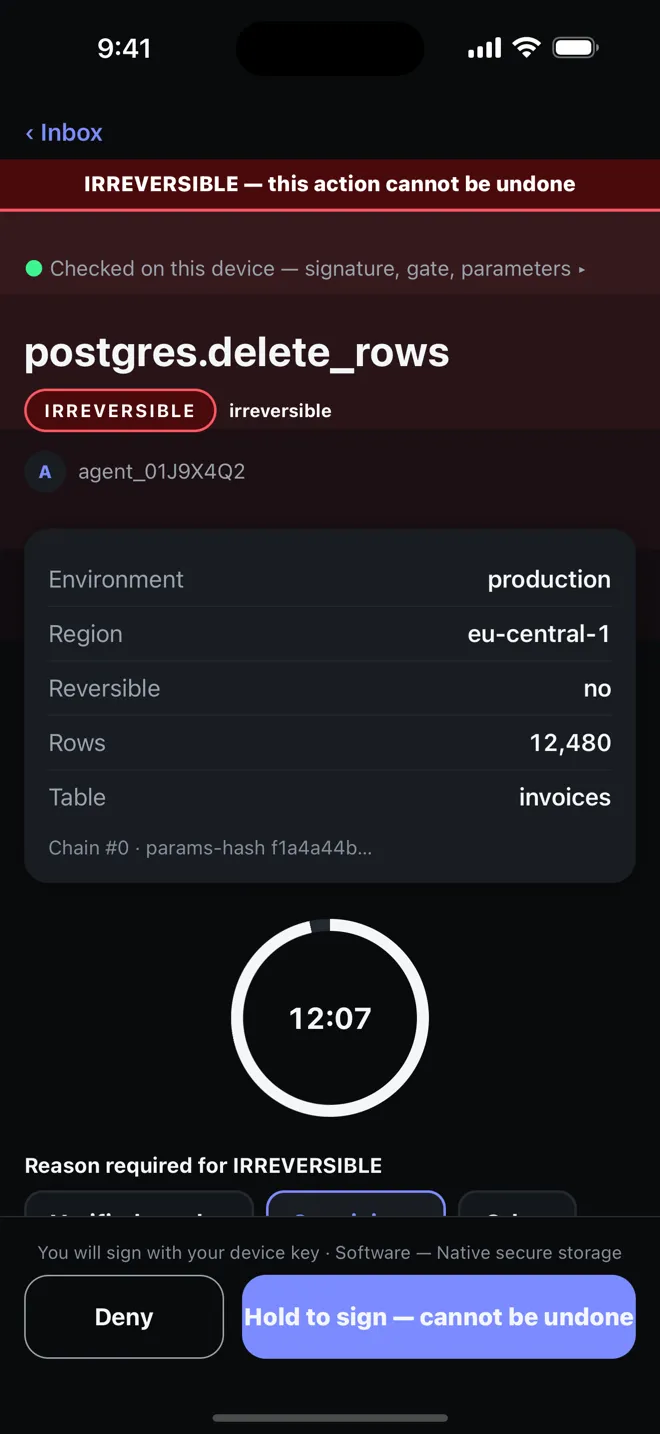
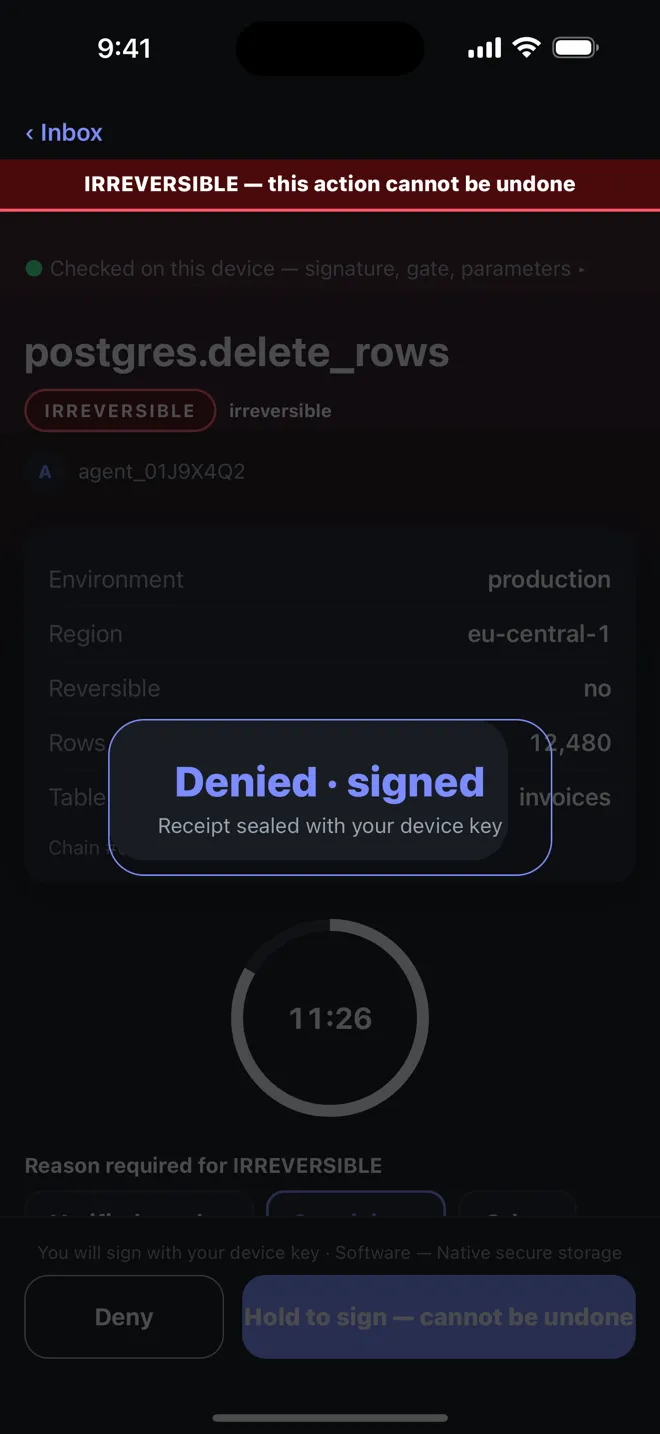
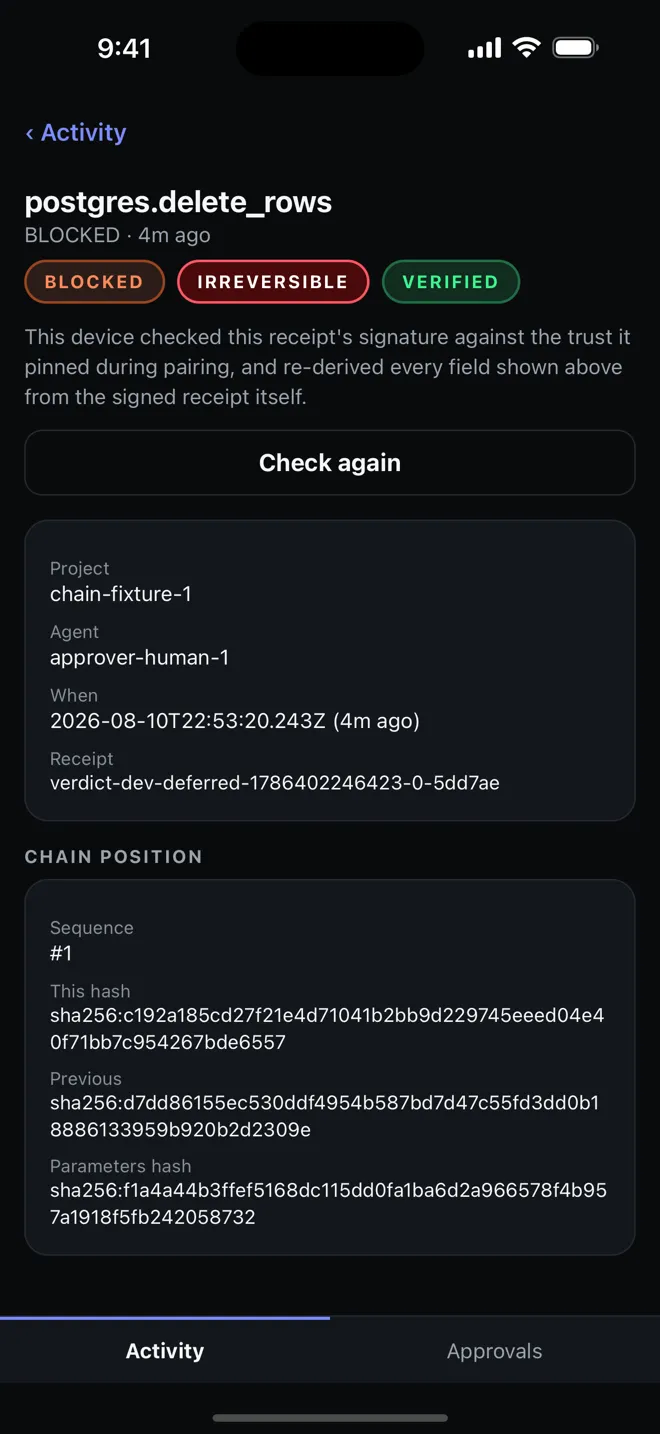
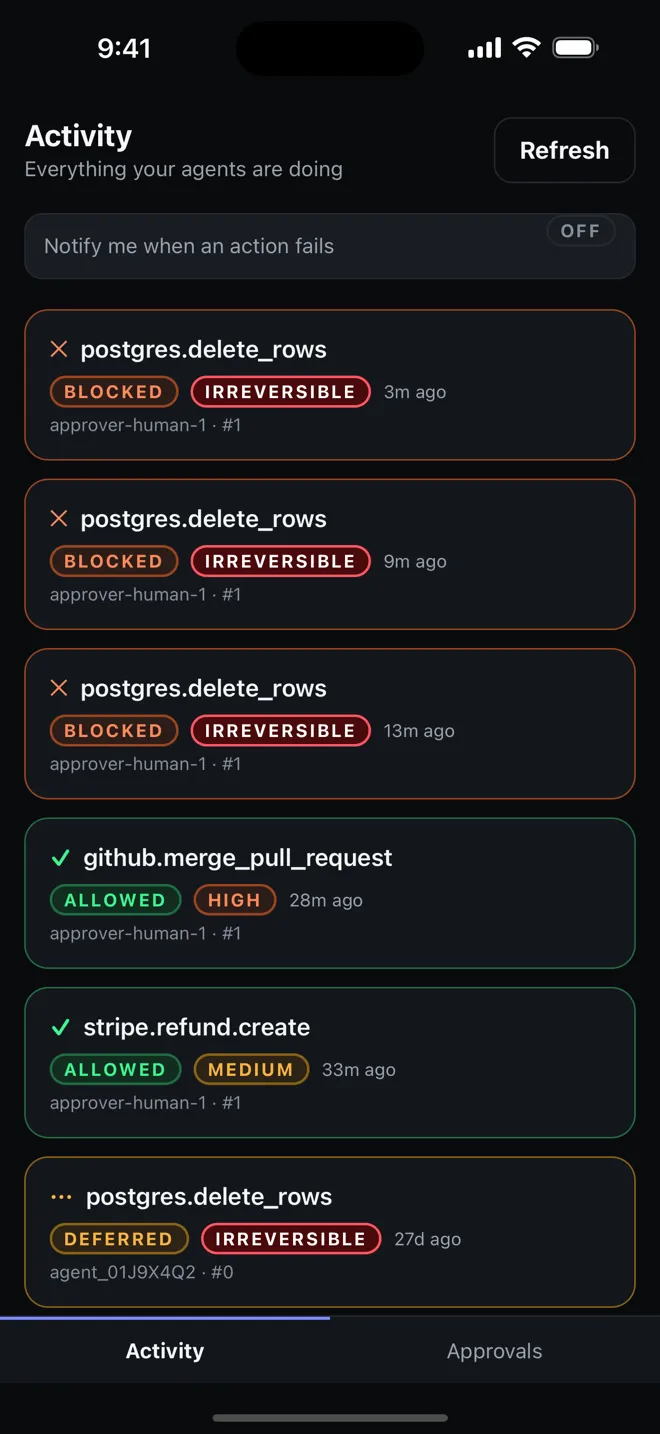
El momento de aprobación que Noa habilita — hoy ya está disponible en el proxy MCP. La app de teléfono de un toque está en revisión en la App Store.
Enviado a App Store y Google Play el 2026-08-11 — pendiente de revisión de las tiendas
En palabras sencillas
Los asistentes de IA que ya usas están empezando a hacer cosas, no solo responder.
Noa es el freno de seguridad que impide que tu IA envíe dinero por accidente, borre los archivos equivocados o haga algo importante sin una verificación.
Piénsalo como la segunda aprobación antes de una gran transferencia bancaria, pero para agentes de IA.
La versión corta
Cuatro preguntas, cuatro respuestas claras.
¿Qué es?
Una capa de seguridad entre tu asistente de IA y el mundo real. Antes de que haga algo que realmente importa, Noa lo verifica primero.
¿Cómo funciona?
Las acciones seguras simplemente pasan. Las arriesgadas se pausan para tu aprobación. Las prohibidas se bloquean. Cada acción que pasa por Noa deja un recibo con detección de manipulaciones que puedes verificar tú mismo.
¿Por qué lo necesitas?
La IA comete errores, y los asistentes de IA están empezando a hacer cosas reales: pagar, enviar correos, borrar, cambiar sistemas en producción. Una vez que se ejecuta una acción equivocada, ya está hecho. Noa la detiene antes de que se ejecute.
Lo que obtienes
La confianza para por fin dejar que la IA haga trabajo real. Un recibo verificable y con detección de manipulaciones para cada acción. Tú decides qué necesita tu visto bueno. Funciona hoy con tus agentes: proxy MCP o núcleo del SDK para Node. Código abierto: lee y verifica todo.
El problema
Los agentes de IA están empezando a hacer cosas: pagar, reembolsar, enviar correos, borrar, desplegar. Y la IA comete errores.
Una vez que se ejecuta una acción equivocada, ya está hecho. Por eso los equipos mantienen a los agentes en solo lectura: con demasiado miedo para darles poder real.
A posteriori
Los registros te dicen qué pasó.
Para cuando aparece en el registro, el pago ya se envió y las filas ya se borraron. Un espejo retrovisor no puede evitar el accidente.
Antes de que se ejecute
Noa decide qué debería pasar, antes de que se ejecute.
La acción arriesgada espera una verificación o una aprobación. La alucinación nunca llega al paso irreversible.
Cómo funciona
Tres pasos, desde la intención del agente hasta un recibo que puedes verificar.
- 01
El agente propone una acción
Tu agente llama a una herramienta: reembolsar un pago, enviar un correo, eliminar una tabla. Una vez integrado, Noa intercepta la solicitud antes de que se ejecute.
agent → propose( payment.refund ) - 02
Noa la controla
Las acciones seguras se permiten automáticamente en menos de un milisegundo. Las arriesgadas requieren la aprobación de una persona. Las prohibidas se bloquean por completo, según la política que tú escribiste.
permitir segurasaprobar arriesgadasbloquear prohibidas - 03
Se emite un recibo con detección de manipulaciones
Cada veredicto se sella en un recibo encadenado por hash: quién, qué, qué regla y qué ocurrió. En las acciones reversibles, una integración puede adjuntar una ruta de reversión verificada, y Noa emite un recibo de esa reversión cuando ocurre.
receipt rcpt_… · hash sha256:… · prevHash ↩
Cada recibo enlaza con el anterior. Modifica cualquier recibo pasado y la cadena se rompe en el siguiente hash.
La demo
Un agente que alucina intenta reembolsar 1.000.000 $.
Noa no solo bloquea: ante una llamada arriesgada puede pausar para tu visto bueno y luego ejecutar y sellar un recibo. Envuelve una herramienta con el núcleo del SDK, ya disponible en npm hoy; la pausa de aprobación de abajo ya está disponible en mcp-proxy 0.3.2 hoy.
agent.tsdisponible en npm
Envuelve cualquier herramienta con el preCheck de noa-mcp-adapter-core —independiente del modelo— y Noa controla cada llamada: permite las seguras automáticamente, bloquea las prohibidas, antes de que se ejecute. El paso de pausa de aprobación en la línea de tiempo de la derecha ya está disponible en mcp-proxy 0.3.2 hoy.
El núcleo del SDK (noa-mcp-adapter-core) y el proxy MCP (noa-mcp-proxy) ya están disponibles en npm hoy; la pausa de aprobación en la línea de tiempo ya está disponible en mcp-proxy 0.3.2 hoy. Verifica un recibo tú mismo, ya hoy: npx noa-receipt verify (a la derecha).
noa · disponible ahora
aprobado + ejecutado + con recibo
noa · acción prohibida
bloqueada — nunca se ejecutó
verifícalo tú mismo
$ npx noa-receipt verify receipt.json --keyring keys.json
✓ manipulación detectable · cadena intacta · 3/3 recibos válidos
Inspeccione también el artefacto de paquete publicado: npm pack noa-receipt@0.8.0 → node dist/src/cli.js verify …
Sin conexión. Sin cuenta Noa. El verificador recalcula cada hash y comprueba cada prevHash enlace: si alguien modificó un recibo pasado, falla justo en esa secuencia.
O verifica una cadena ahora mismo, en tu navegadorPor qué código abierto
Una capa de confianza en la que tienes que confiar a ciegas no es una capa de confianza.
Las reglas de política y el formato de recibo de Noa —el órgano de gobernanza/recibos— son de código abierto (Apache-2.0). Tú lees las reglas. Tú verificas los recibos. Sin conexión. Sin necesidad de una cuenta Noa.
$npx noa-receipt verify receipt.json --keyring keys.json→ ✓ manipulación detectable
El nombre
¿Por qué Copenhague?
Copenhague es como llamamos a una sola regla, y la regla es una restricción: un verificador nunca afirma qué pasó. Afirma qué sostienen las pruebas que se le entregaron — y deja constancia de lo que no afirma. Todo aquello por lo que el código no responde queda escrito, en lugar de dejarlo a tu suposición.
Puedes ver la regla en funcionamiento. Verifica una cadena de recibos sin un llavero de claves y la respuesta no es un aprobado: el estado vuelve como UNVERIFIED, y el resultado nombra lo que quedó sin comprobar — las firmas nunca se autenticaron y, sin un punto de control, no se puede detectar sin conexión que se hayan borrado los recibos más recientes. Un aprobado hay que ganárselo; las lagunas se imprimen en cualquier caso.
$npx noa-receipt verify receipts.json→ UNVERIFIED · firmas no autenticadas (sin llavero)
El nombre remite a la interpretación de Copenhague en física y a la frase que la acompaña: que la física no trata de lo que la naturaleza es, sino de lo que podemos decir sobre la naturaleza. Esa frase se atribuye a Niels Bohr, a través de Aage Petersen, 1963 — no aparece en los escritos del propio Bohr, y lo decimos en vez de firmarla con su nombre. Una disciplina que consiste en afirmar solo lo que puedes sostener tiene que empezar por sus propias fuentes.
Para los escépticos
Sobrecarga
Una verificación de política en la ruta segura es una comparación en memoria, sin ida y vuelta por red. Las acciones que la puerta permite automáticamente pasan directamente; solo se pausan las que tu política, o una regla de dos personas, retiene para aprobación.
Modo de fallo
Falla en cerrado por defecto (configurable). Si Noa no puede decidir, la acción arriesgada espera: no se cuela.
Qué guardan los recibos
Los parámetros en bruto nunca se guardan en un recibo — solo sus hashes — y quien aprueba aparece como un id opaco, no como un nombre. Sin datos en bruto, información de clientes ni secretos.
FAQ
Respuestas directas, incluidas las incómodas.
Eso depende de tu política, no de Noa. Una verificación de política en la ruta segura es una comparación en memoria, sin ida y vuelta por red, así que la verificación en sí no retrasa una acción que la puerta permite automáticamente. Las llamadas que esperan son las retenidas para aprobación: las que tu política marca como arriesgadas, más las que exijan tus reglas de dos personas. La consola alojada hace más alrededor de esa verificación (lee tu organización, tu política y tus reglas), así que no es una promesa sobre la latencia de extremo a extremo; es una afirmación sobre lo que la verificación de la ruta segura hace y no hace.
Para desarrolladores
Cuatro formas de empezar. Elige la que encaje con tu stack.
La CLI de verificación, el proxy MCP y el núcleo del SDK para controlar herramientas ya están disponibles en npm hoy. La aprobación humana en el flujo en tiempo de ejecución —pausar una acción arriesgada para tu visto bueno— ya está disponible hoy en npm (mcp-proxy 0.3.2 --approval-rules).
Proxy MCPcero código · disponible en npm
Coloca el proxy delante de cualquier host MCP: cada llamada de herramienta se gobierna hoy: permite las seguras automáticamente, bloquea las prohibidas, sin reescrituras.
$ npx noa-mcp-proxy -- node your-server.mjs
→ every tools/call gated: ALLOW → forwarded + receipted
DENY → blocked + receiptedpreCheckSession()una llamada de función · disponible en npm
Controla una sola llamada de herramienta en CrewAI, LangChain o tu propio ejecutor: una llamada de función, cualquier framework.
$ npm install noa-mcp-adapter-core
const { decision, receipt } = preCheckSession(toolCall, opts);
if (decision === 'ALLOW') await run(toolCall);
// receipt is signed + hash-chained either way
Noa Receiptespecificación abierta
Un formato JSON pequeño y encadenado por hash que guarda hashes de parámetros, nunca valores en bruto. JSON-Schema + suite de conformidad.
{
  "spec": "noa.receipt/0.1",
  "governance": { "verdict": "EXECUTED" },
  "chain": { "seq": 42, "hash": "sha256:…" }
}
npx noa-receipt verifyverificar · disponible en npm
Recalcula cada hash, comprueba cada enlace prevHash. Sin conexión, sin servicio.
$ npx noa-receipt verify receipts.json --keyring keys.json
→ ✓ VALID · signatures + chain intact
  (or) ✗ TAMPERED at seq=37
Da a tus agentes poder real, de forma segura.
Noa es de código abierto y ya está disponible: sin lista de espera, sin registro. Instala los paquetes, ejecútalos en tu propio entorno y verifica cada recibo tú mismo, sin conexión. Un servicio de puerta alojado que ejecutamos por ti está en la hoja de ruta.
$npm install noa-receipt
Enviado a App Store y Google Play el 2026-08-11 — pendiente de revisión de las tiendas
Sin lista de espera para el núcleo de código abierto: se puede usar hoy desde npm o desde el código fuente. La consola empresarial alojada está en producción en beta; el registro de autoservicio está en camino y el acceso hoy se habilita a petición. Un relay alojado y un servicio de puerta que ejecutamos por ti siguen en la hoja de ruta.