Loading…
Open Source · Apache-2.0 · modellunabhängig
Wissen Sie, was Ihr KI-Agent getan hat — und stoppen Sie riskante Aktionen bevor sie geschehen.
Wir sagen Ihnen nicht, was geschehen ist. Wir zeigen Ihnen, was die Nachweise belegen.
Jede über Noa geleitete Aktion erhält eine signierte, manipulationsevidente Quittung — einen Nachweis, den Sie selbst prüfen, offline, ganz ohne NOA-Konto. Installieren Sie den MCP-Proxy oder den SDK-Core noch heute von npm; das Anhalten riskanter Aktionen für Ihre Freigabe ist bereits live im MCP-Proxy. Modellunabhängig — funktioniert schon heute mit jedem MCP-Host oder jeder Node-Anwendung.
sicher → automatisch erlaubt riskant → Ihre Freigabe verboten → blockiert
Quittung ausgestellt · Agentenaktion versiegelt
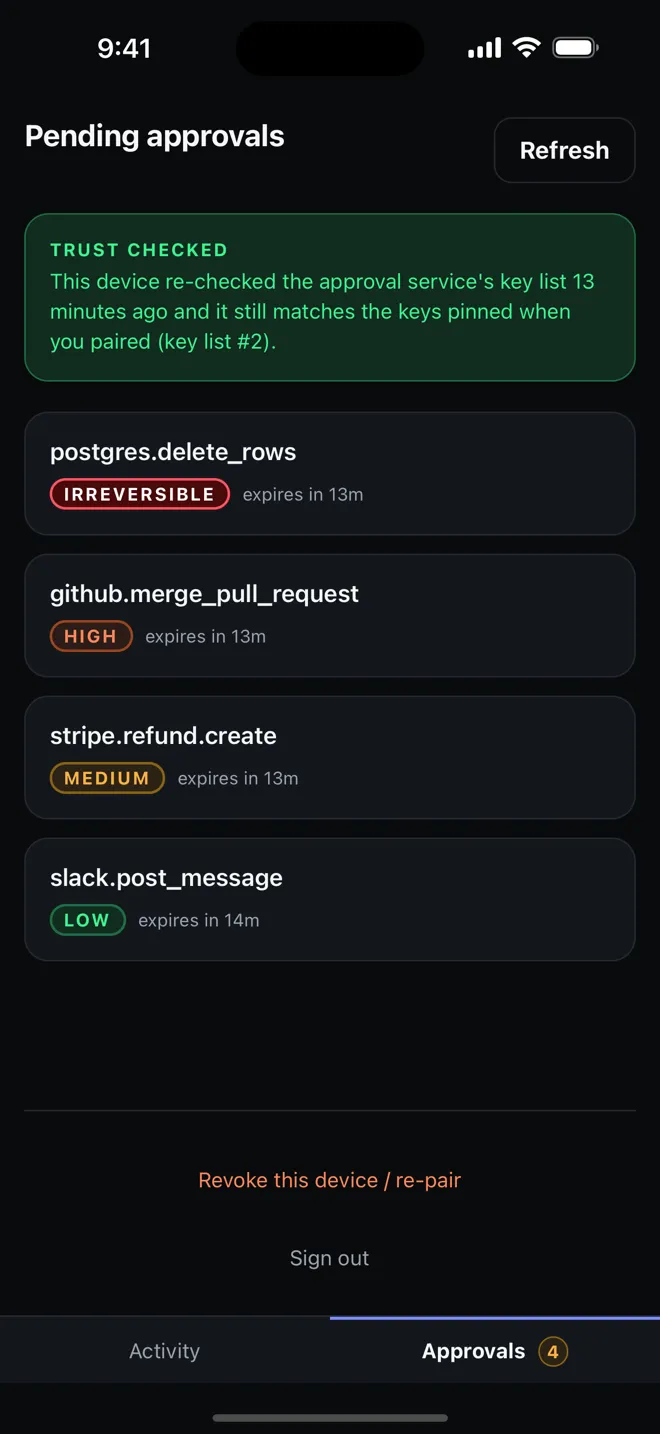
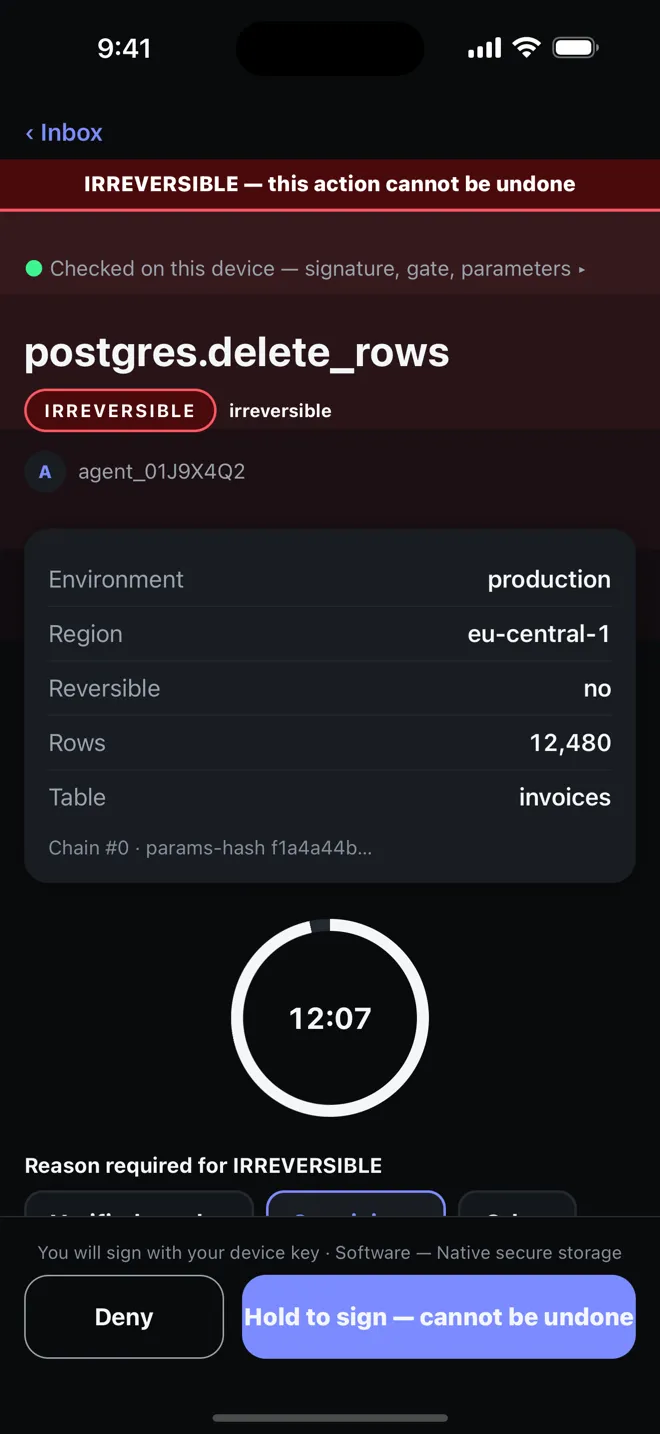
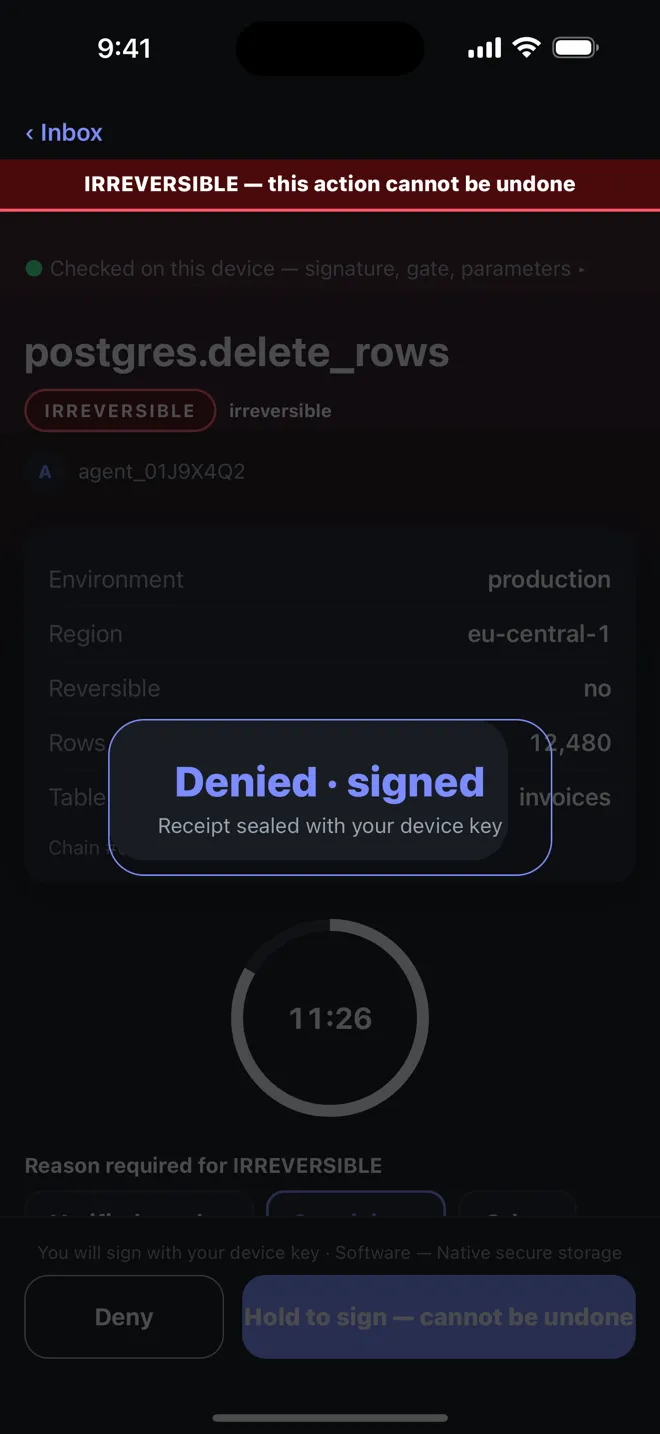
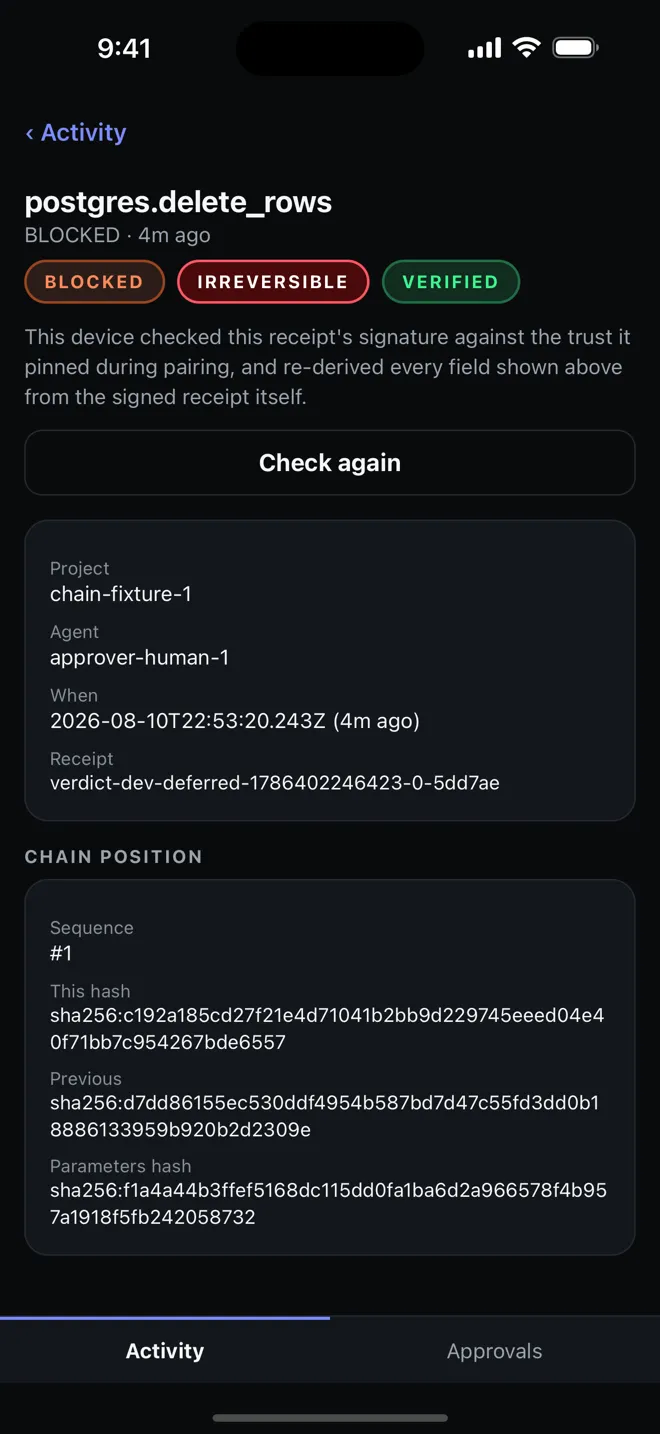
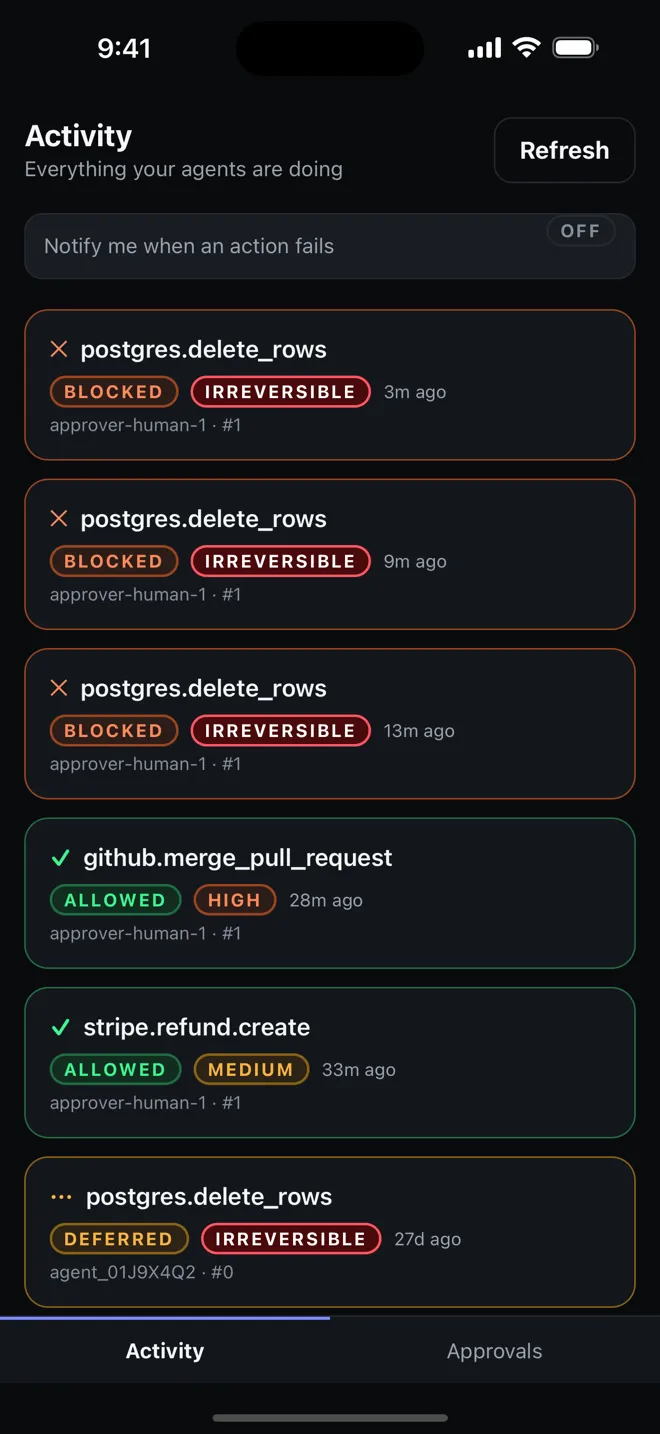
Der Freigabe-Moment, den Noa ermöglicht — heute schon live im MCP-Proxy. Die Ein-Tipp-Telefon-App ist in der App-Store-Prüfung.
Am 2026-08-11 bei App Store und Google Play eingereicht — Prüfung durch die Stores steht aus
Mit einfachen Worten
Die KI-Assistenten, die Sie bereits nutzen, beginnen, Dinge zu tun — nicht nur zu antworten.
Noa ist die Sicherheitsbremse, die verhindert, dass Ihre KI versehentlich Geld überweist, die falschen Dateien löscht oder etwas Wichtiges tut — ohne eine Prüfung.
Stellen Sie es sich wie die zweite Freigabe vor einer großen Banküberweisung vor — nur eben für KI-Agenten.
Die Kurzfassung
Vier Fragen, vier klare Antworten.
Was ist das?
Eine Sicherheitsschicht zwischen Ihrem KI-Assistenten und der realen Welt. Bevor er etwas wirklich Bedeutsames tut, prüft Noa es zuerst.
Wie funktioniert es?
Sichere Aktionen laufen einfach durch. Riskante halten für Ihre Freigabe an. Verbotene werden blockiert. Jede über Noa geleitete Aktion hinterlässt eine manipulationsevidente Quittung, die Sie selbst überprüfen können.
Warum brauchen Sie es?
KI macht Fehler, und KI-Assistenten beginnen, reale Dinge zu tun — bezahlen, E-Mails senden, löschen, Live-Systeme ändern. Ist eine falsche Aktion erst einmal ausgeführt, ist sie geschehen. Noa stoppt sie, bevor sie ausgeführt wird.
Was Sie bekommen
Die Zuversicht, KI endlich echte Arbeit erledigen zu lassen. Eine überprüfbare, manipulationsevidente Quittung für jede Aktion. Sie entscheiden, was Ihre Freigabe braucht. Funktioniert schon heute mit Ihren Agenten — MCP-Proxy oder Node-SDK. Open Source — alles lesbar und überprüfbar.
Das Problem
KI-Agenten beginnen zu handeln — zu bezahlen, zu erstatten, zu mailen, zu löschen, zu deployen. Und KI macht Fehler.
Ist eine falsche Aktion erst einmal ausgeführt, ist sie geschehen. Deshalb lassen Teams ihre Agenten nur lesend zugreifen — zu ängstlich, ihnen echte Befugnisse zu geben.
Im Nachhinein
Logs sagen Ihnen, was passiert ist.
Wenn es im Log steht, ist die Zahlung schon gesendet und die Datensätze sind gelöscht. Ein Rückspiegel kann den Unfall nicht verhindern.
Bevor sie ausgeführt wird
Noa entscheidet, was passieren soll — bevor sie ausgeführt wird.
Die riskante Aktion wartet auf eine Prüfung oder eine Freigabe. Die Halluzination erreicht den unumkehrbaren Schritt nie.
So funktioniert es
Drei Schritte, von der Absicht des Agenten bis zu einer Quittung, die Sie überprüfen können.
- 01
Agent schlägt eine Aktion vor
Ihr Agent ruft ein Tool auf — eine Zahlung erstatten, eine E-Mail senden, eine Tabelle löschen. Nach der Integration fängt Noa die Anfrage ab, bevor sie ausgeführt wird.
agent → propose( payment.refund ) - 02
Noa reguliert sie
Sichere Aktionen werden im Submillisekundenbereich automatisch erlaubt. Riskante erfordern eine menschliche Freigabe. Verbotene werden rundweg blockiert — durch die Richtlinie, die Sie geschrieben haben.
sicher automatisch erlaubenriskant freigebenverboten blockieren - 03
Eine manipulationsevidente Quittung wird ausgestellt
Jedes Urteil wird in eine hash-verkettete Quittung versiegelt — wer, was, welche Regel, was geschah. Bei umkehrbaren Aktionen kann eine Integration einen verifizierten Rollback-Pfad hinterlegen — und Noa quittiert den Rollback, wenn er ausgeführt wird.
receipt rcpt_… · hash sha256:… · prevHash ↩
Jede Quittung verweist auf die vorherige. Ändern Sie eine frühere Quittung, bricht die Kette beim nächsten Hash.
Die Demo
Ein halluzinierender Agent versucht, 1.000.000 $ zu erstatten.
Noa blockiert nicht nur — bei einem riskanten Aufruf kann es für Ihre Freigabe anhalten, dann ausführen und eine Quittung versiegeln. Umschließen Sie ein Tool mit dem SDK-Core, ab heute live auf npm; die Freigabe-Pause unten ist schon heute live in mcp-proxy 0.3.2.
agent.tslive auf npm
Umschließen Sie ein beliebiges Tool mit dem preCheck von noa-mcp-adapter-core — modellunabhängig — und Noa reguliert jeden Aufruf: sicher automatisch erlauben, verboten blockieren, bevor er ausgeführt wird. Der Freigabe-Pause-Schritt in der Timeline rechts ist schon heute live in mcp-proxy 0.3.2.
SDK-Core (noa-mcp-adapter-core) und MCP-Proxy (noa-mcp-proxy) sind heute live auf npm — die Freigabe-Pause in der Timeline ist schon heute live in mcp-proxy 0.3.2. Prüfen Sie eine Quittung selbst, ab heute live: npx noa-receipt verify (rechts).
noa · live
freigegeben + ausgeführt + quittiert
noa · verbotene Aktion
blockiert — nie ausgeführt
prüfen Sie es selbst
$ npx noa-receipt verify receipt.json --keyring keys.json
✓ manipulationsevident · Kette intakt · 3/3 Quittungen gültig
Auch das veröffentlichte Paket-Artefakt prüfen: npm pack noa-receipt@0.8.0 → node dist/src/cli.js verify …
Offline. Kein NOA-Konto. Der Verifizierer berechnet jeden Hash neu und prüft jede prevHash Verknüpfung — hat jemand eine frühere Quittung geändert, schlägt es genau an dieser Sequenz fehl.
Oder überprüfen Sie eine Kette jetzt sofort in Ihrem BrowserWarum Open Source
Eine Vertrauensschicht, der Sie blind vertrauen müssen, ist keine Vertrauensschicht.
Die Richtlinienregeln und das Quittungsformat von Noa — das Governance-/Quittungs-Organ — sind Open Source (Apache-2.0). Sie lesen die Regeln. Sie überprüfen die Quittungen. Offline. Kein NOA-Konto erforderlich.
$npx noa-receipt verify receipt.json --keyring keys.json→ ✓ manipulationsevident
Der Name
Warum Kopenhagen?
Kopenhagen nennen wir eine einzige Regel, und diese Regel ist eine Beschränkung: Ein Prüfer stellt nie fest, was geschehen ist. Er stellt fest, was die vorgelegten Nachweise tragen — und hält fest, was er nicht behauptet. Wofür der Code nicht einsteht, wird aufgeschrieben, statt Ihrer Annahme überlassen zu bleiben.
Sie können der Regel bei der Arbeit zusehen. Prüfen Sie eine Quittungskette ohne Schlüsselbund, und die Antwort ist kein Bestanden: Der Status lautet UNVERIFIED, und das Ergebnis benennt, was ungeprüft blieb — die Signaturen wurden nie authentifiziert, und ohne übergebenen Checkpoint lässt sich offline nicht erkennen, ob die jüngsten Quittungen gelöscht wurden. Ein Bestanden muss verdient werden; die Lücken werden so oder so ausgegeben.
$npx noa-receipt verify receipts.json→ UNVERIFIED · Signaturen nicht authentifiziert (kein Schlüsselbund)
Der Name spielt auf die Kopenhagener Deutung in der Physik an und auf den Satz, der mit ihr überliefert wird: dass es in der Physik nicht darum geht, was die Natur ist, sondern darum, was wir über die Natur sagen können. Dieser Satz wird Niels Bohr zugeschrieben, überliefert durch Aage Petersen, 1963 — in Bohrs eigenen Schriften steht er nicht, und wir sagen das, statt ihn mit seinem Namen zu zeichnen. Eine Disziplin, die nur behauptet, was sie belegen kann, muss bei den eigenen Quellen anfangen.
Für die Skeptiker
Overhead
Eine Richtlinienprüfung auf dem sicheren Pfad ist ein Vergleich im Arbeitsspeicher — ohne Netzwerk-Roundtrip. Aktionen, die das Gate automatisch erlaubt, gehen direkt durch; nur die, die Ihre Richtlinie oder eine Zwei-Personen-Regel zur Freigabe zurückhält, halten an.
Fehlerverhalten
Standardmäßig fail-closed (konfigurierbar). Kann Noa nicht entscheiden, wartet die riskante Aktion — sie rutscht nicht durch.
Was Quittungen speichern
Rohe Parameter werden nie in einer Quittung gespeichert — nur ihre Hashes — und die freigebende Person erscheint als opake Id, nicht als Name. Keine Rohdaten, Kundendaten oder Geheimnisse.
FAQ
Klare Antworten, auch die unbequemen.
Das hängt von Ihrer Richtlinie ab, nicht von Noa. Eine Richtlinienprüfung auf dem sicheren Pfad ist ein Vergleich im Arbeitsspeicher ohne Netzwerk-Roundtrip, sodass die Prüfung selbst eine vom Gate automatisch erlaubte Aktion nicht aufhält. Die Aufrufe, die warten, sind die zur Freigabe zurückgehaltenen — die, die Ihre Richtlinie als riskant einstuft, plus alle, die Ihre Zwei-Personen-Regeln verlangen. Die gehostete Konsole macht rund um diese Prüfung mehr (sie liest Ihre Organisation, Richtlinie und Regeln), daher ist es kein Versprechen über die Ende-zu-Ende-Latenz; es ist eine Aussage darüber, was die Prüfung auf dem sicheren Pfad tut und was nicht.
Für Entwickler
Vier Wege hinein. Wählen Sie den, der zu Ihrem Stack passt.
Die Verify-CLI, der MCP-Proxy und der Tool-regulierende SDK-Core sind alle heute live auf npm. Die menschliche Freigabe zur Laufzeit — das Anhalten einer riskanten Aktion für Ihre Bestätigung — ist schon heute live auf npm (mcp-proxy 0.3.2 --approval-rules).
MCP-ProxyZero-Code · live auf npm
Setzen Sie den Proxy vor jeden MCP-Host — jeder Tool-Aufruf wird heute reguliert: sicher automatisch erlauben, verboten blockieren, keine Umschreibungen.
$ npx noa-mcp-proxy -- node your-server.mjs
→ every tools/call gated: ALLOW → forwarded + receipted
DENY → blocked + receiptedpreCheckSession()Ein Funktionsaufruf · live auf npm
Regulieren Sie einen einzelnen Tool-Aufruf in CrewAI, LangChain oder Ihrem eigenen Executor — ein Funktionsaufruf, jedes Framework.
$ npm install noa-mcp-adapter-core
const { decision, receipt } = preCheckSession(toolCall, opts);
if (decision === 'ALLOW') await run(toolCall);
// receipt is signed + hash-chained either way
Noa ReceiptOffene Spezifikation
Ein kleines, hash-verkettetes JSON-Format, das Parameter-Hashes speichert, nie Rohwerte. JSON-Schema + Konformitäts-Suite.
{
  "spec": "noa.receipt/0.1",
  "governance": { "verdict": "EXECUTED" },
  "chain": { "seq": 42, "hash": "sha256:…" }
}
npx noa-receipt verifyVerify · live auf npm
Jeden Hash neu berechnen, jede prevHash-Verknüpfung prüfen. Offline, kein Dienst.
$ npx noa-receipt verify receipts.json --keyring keys.json
→ ✓ VALID · signatures + chain intact
  (or) ✗ TAMPERED at seq=37
Geben Sie Ihren Agenten echte Befugnisse — sicher.
Noa ist Open Source und ab sofort verfügbar — keine Warteliste, keine Anmeldung. Installieren Sie die Pakete, führen Sie sie in Ihrer eigenen Umgebung aus und überprüfen Sie jede Quittung selbst, offline. Ein gehosteter Gate-Dienst, den wir für Sie betreiben, steht auf der Roadmap.
$npm install noa-receipt
Am 2026-08-11 bei App Store und Google Play eingereicht — Prüfung durch die Stores steht aus
Keine Warteliste für den Open-Source-Kern — er ist heute über npm oder Quellcode nutzbar. Die gehostete Enterprise-Konsole ist in der Beta live; die Selbstregistrierung ist in Arbeit, und der Zugang wird heute auf Anfrage eingerichtet. Ein gehostetes Relay und ein Gate-Dienst, den wir für Sie betreiben, stehen weiterhin auf der Roadmap.